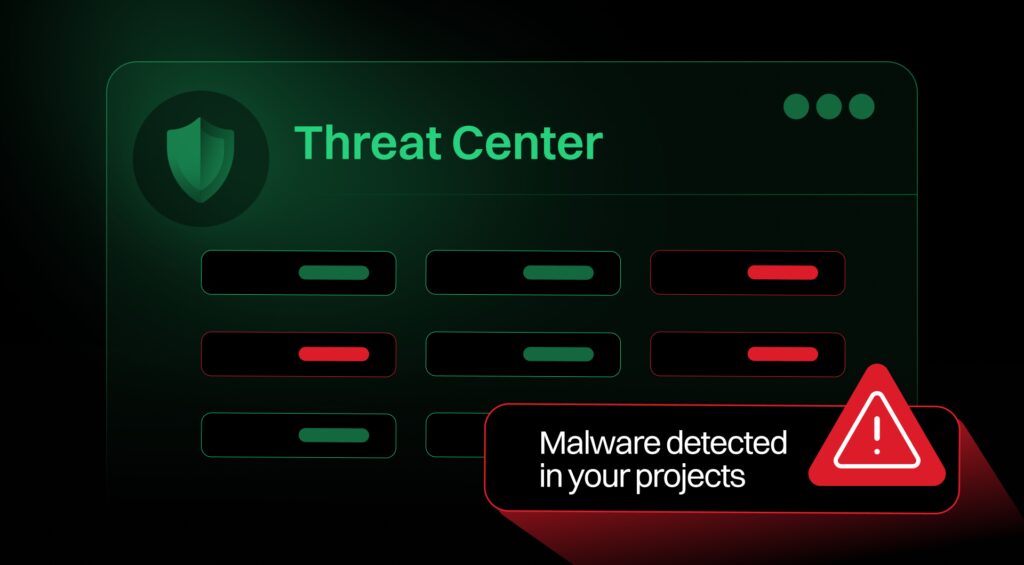
مرکز تهدید (Threat Center) به شما نشان میدهد چه بدافزارهایی در حال گردش هستند و پروژههای شما تا چه حد تحت تأثیر قرار گرفتهاند. SCAdetermines بررسی میکند آیا این بدافزارها از قبل در کد شما وجود دارند یا ممکن است از طریق وابستگیهای غیر تثبیتشده در نصب بعدی وارد شوند. فایروال بستهها (Package Firewall) سپس بدافزار را قبل از رسیدن به ایستگاه کاری توسعهدهنده یا فرآیند ساخت، مسدود میکند. این سه ابزار با هم، حفاظت جامع و کامل علیه بدافزارهای متنباز را ارائه میدهند؛ زیرا تهدیدات نوظهور را شناسایی میکنند، نقاط آسیبپذیری موجود در برنامهها را پیدا کرده و از ورود بستههای مخرب به محیطهای شما جلوگیری میکنند.
هر افزونه یا بهروزرسانی جدید مورد بررسی در برابر موتور سیاستگذاری قرار میگیرد. اگر آن اجازه داده نشده باشد، در بازار داخلی ویرایشگر نمایش داده نمیشود. این یک خطر واقعی است: دقیقاً همین روشی بود که نقض امنیتی GitHub رخ داد. افزونهی درگیر شده، Nx Console، از سوی ناشر تاییدشده با میلیونها نصب به دست آمد تا اینکه یک بهروزرسانی آلوده آن را به یک دزد اطلاعات تبدیل کرد که با باز شدن فضای کاری توسعهدهنده فعال میشد.
اکنون ما قابلیتهای حفاظت در برابر بدافزار را گسترش دادهایم تا از بخش بیشتری از کارخانه کد محافظت کنیم. ما مرکز تهدید، یک نمای بیدرنگ از بستههای مخرب هنگام ورود به رجیستریهای عمومی راهاندازی کردهایم که به وضوح نشان میدهد پروژههای شما چه میزان تحت تأثیر قرار گرفتهاند؛ همچنین فایروال بستهها را برای افزونههای VS Code گسترش دادهایم تا افزونههای مخرب قبل از رسیدن به IDE توسعهدهنده مسدود شوند.
تجزیه و تحلیل ضروری: این موارد به اپراتور وبسایت کمک میکند تا درک کند وبسایت چگونه عمل میکند، بازدیدکنندگان چگونه با سایت تعامل دارند و آیا مشکلات فنی وجود دارد. شخصی سازی ضروری: این موارد به وبسایت اجازه میدهند تا انتخابهای شما را به خاطر بسازد (مانند نام کاربری، زبان یا منطقه ای که در آن قرار دارید) و ویژگیهایی پیشرفتهتر و شخصیشدهتری ارائه دهد.
نه ماه بعد، مهاجمان یک راه دیگر برای ورود به کارخانه کد یافتند. در ماه می، GitHub تایید کرد که تقریباً ۳۸۰۰ مخزن داخلی پس از نصب یک افزونه VS Code آلوده توسط یکی از کارمندان واحد، نقض شدهاند. عوامل تولیدی هوش مصنوعی اکنون در حال دسترسی به قطعات بیشتری از کارخانه کد هستند و هر قسمت، یک بردار حمله جدید است.
Endor Labs با Zinfinity همکاری میکند تا به شرکتها کمک کند بهطور ایمن نرمافزار متنباز را پذیرش کنند. ما از اعلام مشارکت جدید خود با Zinfinity بهعنوان شریک راهبردی بسیار هیجان زده هستیم. Zinfinity یک ارائهدهنده جهانی خدمات و راهکارهای فناوری با تمرکز ویژه بر امنیت سایبری، ابر (Cloud) و زیرساخت دیجیتال است.
Claude Opus 4.7 رکوردهای جدیدی را در لیگ امنیتی عامل Endor Labs ثبت کرده است. آخرین مدل Anthropic به بالاترین امتیازهای عملکردی و امنیتی دست یافتهایم که تاکنون اندازهگیری شدهاند. با این حال، تقریباً چهار از هر پنج راه حل هنوز با آسیبپذیریها ارسال میشوند.
این سیستم برای نحوه استقرار واقعی شرکتها طراحی شده است. فایروال بستهها را فقط یک بار از طریق MDM که در حال حاضر استفاده میکنید مستقر کنید و تمام ایستگاههای کاری توسعهدهنده پوشش داده خواهند شد. نیازی به عامل، Wrapper یا گواهی در حال اجرا نیست و هیچ اختلالی برای توسعهدهندگان ایجاد نمیشود.
لیگ امنیتی عامل: ارزیابی امنیت نرمافزار کدنویسیشده توسط هوش مصنوعی: کد تولیدشده توسط هوش مصنوعی تستها را پاس میکند اما امنیت ندارد. این گزارش به ارائهی معیارها میپردازد و شکاف مداوم بین صحت عملکردی و نتایج ایمن را آشکار میکند.
ما از اعلام مشارکت جدید خود با Zinfinity بهعنوان شریک راهبردی بسیار هیجان زده هستیم. Zinfinity یک ارائهدهنده جهانی خدمات و راهکارهای فناوری با تمرکز ویژه بر امنیت سایبری، ابر (Cloud) و زیرساخت دیجیتال است.
ضروری – مورد نیاز: این موارد برای فعال کردن عملکردهای اساسی وبسایت ضروری هستند. ضروری – بازاریابی: این موارد برای ارائه تبلیغاتی که بیشتر با شما و علایق شما مرتبط است، استفاده میشوند.
مرکز تهدید یک نمای بیدرنگ از بدافزارهای جدید در سراسر اکوسیستمها مانند npm و PyPI را به شما ارائه میدهد و هر ورودی را در برابر پروژههای شما بررسی میکند تا بدانید آیا تحت تأثیر قرار گرفتهاید یا خیر.
مرکز تهدید و فایروال بستهها برای افزونههای VS Code از امروز بهطور رسمی شروع به استقرار برای مشتریان خواهد کرد. برای مشاهده آخرین کمپینها در ارتباط با پروژههای خود، یک دمو رزرو کنید.
آخرین مدل Anthropic به بالاترین امتیازهای عملکردی و امنیتی دست یافتهایم که تاکنون اندازهگیری شدهاند. با این حال، تقریباً چهار از هر پنج راه حل هنوز با آسیبپذیریها ارسال میشوند.
این موارد به وبسایت اجازه میدهند تا انتخابهای شما را به خاطر بسازد (مانند نام کاربری، زبان یا منطقه ای که در آن قرار دارید) و ویژگیهایی پیشرفتهتر و شخصیشدهتری ارائه دهد. کد تولیدشده توسط هوش مصنوعی تستها را پاس میکند اما امنیت ندارد. این گزارش به ارائهی معیارها میپردازد و شکاف مداوم بین صحت عملکردی و نتایج ایمن را آشکار میکند.
فایروال بستهها در حال حاضر بستههای مخرب را در چندین اکوسیستم مانند npm، PyPI، Go و Maven مسدود میکند. اکنون این کار را برای افزونههای VS Code نیز انجام میدهد.
این موارد به اپراتور وبسایت کمک میکنند تا درک کند وبسایت چگونه عمل میکند، بازدیدکنندگان چگونه با سایت تعامل دارند و آیا مشکلات فنی وجود دارد.
📌 توجه: این مطلب از منابع بینالمللی ترجمه و بازنویسی شده است.