امنیت زنجیره تامین نرمافزار به یک چالش حیاتی برای سازمانها تبدیل شده است. با افزایش پیچیدگی و وابستگی فزاینده به کتابخانههای شخص ثالث و بستههای نرمافزاری، خطر نفوذ بدافزار از طریق این کانالها بهطور چشمگیری افزایش یافته است.
Aikido یک مجموعه ابزار پیشرفته AppSec ارائه میدهد که برای توسعهدهندگان طراحی شده است. این مجموعه شامل قابلیتهای متنوعی از جمله تجزیهوتحلیل وابستگیها (SCA)، بررسی زنجیره تامین (Malware)، تحلیل کد منبع ثابت (SAST) و بازبینی کدهای پیشنهادی (PR) میباشد. همچنین، Aikido دارای قابلیتهای جدید نظیر SAST مبتنی بر هوش مصنوعی، ارزیابی کیفیت کد، مدیریت مجوزها (SBOM)، شناسایی نرمافزارهای قدیمی شده، کتابخانههای عاری از آسیبپذیری CVE و ممیزی امنیتی کد است. علاوه بر این، ابزارهایی برای پشتیبانی از ShipAuto, Libraries جدید و یکپارچگی ابرهای متحد با قابلیت مشاهده بلادرنگ ارائه میشود.
امنیت جامع زیرساختهای ابری
Aikido به فراتر از امنیت کد میپردازد و پوشش کاملی برای زیرساختهای ابری فراهم میکند. این شامل شناسایی میسکانفیگهای ابری، ماشینهای مجازی، کد زیرساختی (IaC)، اسکن K8s، تصاویر کانتینر، تصاویر تقویتشده و حفاظت از دادهها (DSP) و ردیابی مسیرهای حمله در ابر میباشد. همچنین آزمایش امنیتی تهاجمی مبتنی بر هوش مصنوعی با قابلیتهای پنتست مداوم (Continuous Pentests)، پنتست، ارزیابی سطح حمله (Attack Surface) و اسکن API ارائه میشود.
دفاع فعال در زمان اجرا
Aikido نه تنها به شناسایی آسیبپذیریها میپردازد، بلکه با استفاده از دفاعنامههای درون برنامهای (in-app runtime defense) و تشخیص تهدیدات، حفاظت فعال در لحظه اجرای برنامه را نیز ارائه میدهد. این شامل حفاظت از دستگاه، جلوگیری از رباتهای مخرب و محافظت از دادهها است.
ابزارهای توسعهدهنده
Aikido به توسعهدهندگان ابزارهای قدرتمندی برای ارتقای امنیت کد ارائه میدهد. این شامل مستندات، APIهای عمومی، مرکز توسعهدهندگان Aikido و تغییرات ثبتشده است. همچنین با استفاده از فایروال درون برنامهای (in-app) و موتور تجزیه و تحلیل کد Opengrep میتوان به امنیت بیشتری دست یافت.
زنجیره تامین امن
Aikido Safe Chain با اتصال به مدیریت بستههای شما، وابستگیهای مخرب را از لحظه نصب مسدود میکند. اسکنهای بلادرنگ در npm، yarn و pnpm هنگام نصب – بدافزار قبل از ورود به ریپوی شما نابود میشود.
نظارت بر حملات زنجیره تامین
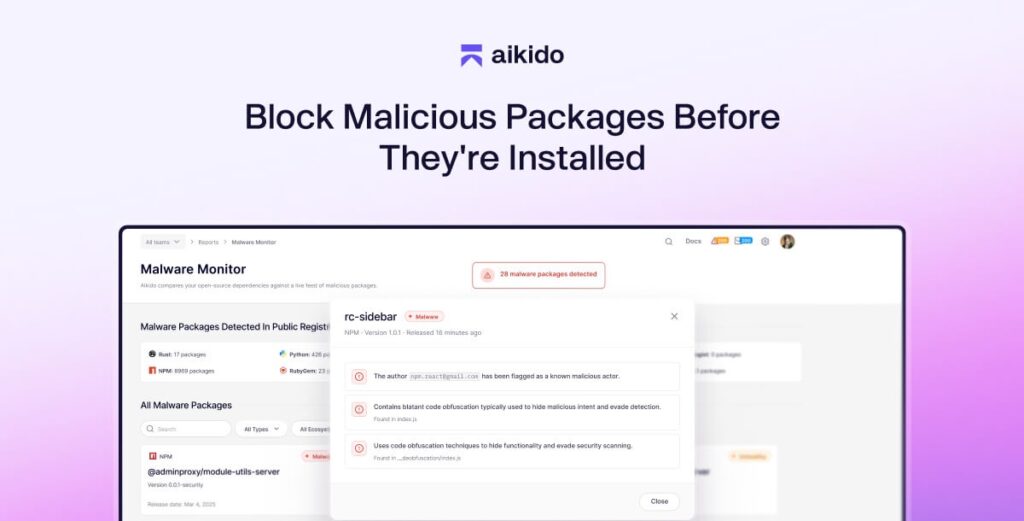
نظارتگر حملات زنجیره تامین به طور خودکار امنیت را با استفاده از روشهایی که توسط متخصصان تست نفوذ مورد اعتماد است، تجزیه و تحلیل میکند. این ابزار وابستگیهای منبع باز شما را در مقابل یک جریان زنده از بستههای مخرب در npm، PyPI، NuGet، Maven، RubyGems، افزونههای VS Code و موارد دیگر مقایسه میکند.
حفاظت از دستگاهها
محافظت از دستگاههای توسعهدهندگان در برابر حملات زنجیره تامین را با مسدود کردن افزونههای مرورگر مخرب، پلاگینهای IDE و کتابخانههای کد فراهم کنید. Device Protection به شما دید کلی و کنترل بر نرمافزارهای نصب شده روی دستگاههای توسعه دهندگان میدهد.
آزمایش و ارزیابی
میتوانید یک ریپوی واقعی (با دسترسی فقط خواندنی) را متصل کنید، یا از پروژه نمایشی عمومی ما برای کاوش در پلتفرم استفاده کنید. تمام اسکنها فقط خواندنی هستند و Aikido هرگز تغییری در کد شما ایجاد نمیکند.
نظرات کاربران
«با کاهش 92% نویز، به سرعت عادت کردیم. اکنون آرزو میکنم حتی سکوت کمتری داشته باشد! یک تقویتکننده عظیم بهرهوری و آرامش خاطر است.» – Cornelius, VP Engineering در GEA که از Sonarqube به Aikido مهاجرت کردهاند.
اطلاعات تکمیلی
Aikido کد شما را پس از تجزیه و تحلیل ذخیره نمیکند. برخی از تجزیهوتحلیلها، مانند SAST و تشخیص رمز عبور، نیاز به عملیات Clone Git دارند. اطلاعات دقیقتر در help.aikido.dev قابل دسترسی است.
آموزش
نحوه توضیح امنیت زنجیره تامین در کمتر از 8 دقیقه را تماشا کنید. در مورد امنیت زنجیره تامین در عصر مدرن، چرا بهروزرسانیهای خودکار منسوخ شدهاند و Aikido چگونه این مشکل را حل میکند، بیاموزید.
گزارشدهی
بهطور آنی هشدارهای حیاتی را از طریق ایمیل یا Slack/Teams دریافت کنید در صورت تشخیص بدافزار توسط Aikido. (اسکنرهای SCA قدیمی این سطح از حفاظت بلادرنگ را ارائه نمیدهند.)
گواهینامه
میتوانید یک SBOM کامل را به فرمت CycloneDX، SPDX یا CSV با یک کلیک صادر کنید.
امنیت نرم افزار
92% کاهش نویز یک تغییر اساسی است – به ما امکان می دهد روی 8٪ی که مهم هستند تمرکز کنیم. Cornelius S., VP Engineering
📌 توجه: این مطلب از منابع بینالمللی ترجمه و بازنویسی شده است.